
SOC für den Mittelstand: Security Operations Center bei QSL
Wie QSL mit dem Security Operations Center von net-select Cyberangriffe frühzeitig erkennen, große Mengen an Security-Events bewerten und gleichzeitig mehr Transparenz über die eigene IT-Infrastruktur gewinnen kann.
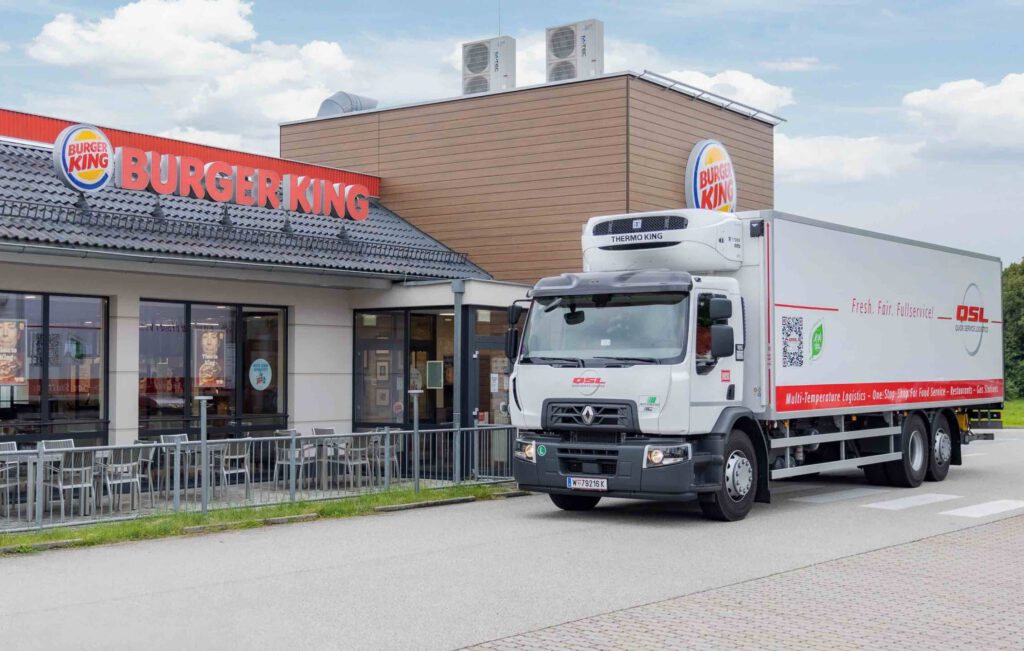
Wenn Lebensmittel zuverlässig ankommen müssen, muss auch die IT funktionieren
QSL ist Logistikspezialist für Lebensmittel in der Systemgastronomie. Dahinter stehen komplexe Prozesse: Bestellungen müssen in den Systemen ankommen, Waren in den Lagern verfügbar sein, kommissioniert und zuverlässig an die Restaurants ausgeliefert werden.
Die IT ist dafür eine wesentliche Grundlage. Neben klassischen Büroanwendungen hängen bei QSL auch Lager-, Bestell- und Lieferprozesse von funktionierenden Systemen und Netzwerken ab. Bei gekühlten Lebensmitteln kommt ein weiterer Aspekt hinzu: Sensoren in Lagern und LKW überwachen und dokumentieren die Einhaltung der Kühlkette. Fällt ein zentraler Teil der IT aus, kann das schnell Auswirkungen auf den operativen Betrieb haben. Kommt beispielsweise eine Bestellung nicht im System an, kann sie nicht wie vorgesehen kommissioniert und ausgeliefert werden.
IT-Sicherheit ist für QSL deshalb nicht nur ein technisches Thema. Sie trägt dazu bei, dass die Prozesse funktionieren, auf denen das Tagesgeschäft basiert.
Viele Security-Daten – aber wer wertet sie aus?
Technische Sicherheitsmaßnahmen und zahlreiche Logdaten waren bei QSL bereits vorhanden. Die Herausforderung: Im Tagesgeschäft fehlten Zeit und spezialisiertes Know-how, um diese Daten kontinuierlich auszuwerten.
Genau hier setzt das Security Operations Center (SOC) von net-select an. Sicherheitsrelevante Ereignisse werden zentral erfasst und analysiert, Auffälligkeiten erkannt und durch Security-Experten bewertet.
QSL wollte dabei bewusst nicht erst handeln, wenn ein schwerwiegender Sicherheitsvorfall eintritt oder gesetzliche Vorgaben Maßnahmen erforderlich machen. Das Ziel: Auffälligkeiten möglichst früh erkennen und reagieren können, bevor daraus ein ernstes Problem entsteht.
Warum QSL sich für ein SOC entschieden hat
Für QSL waren eine kontinuierliche und nachvollziehbare Überwachung, schnelle automatisierte Erkennung sowie die anschließende Bewertung durch Fachpersonal entscheidend. Ebenso wichtig: klare Melde- und Eskalationswege und individuell auf das Unternehmen abgestimmte Regeln und Use Cases.
Darum war für QSL net-select der passende Wegbegleiter
Ein SOC erhält tiefen Einblick in die eigene IT-Infrastruktur und übernimmt eine wichtige Rolle bei der Erkennung und Bewertung möglicher Angriffe. Für QSL war deshalb nicht nur die technische Lösung entscheidend, sondern auch, wer dahintersteht.
net-select war QSL bereits aus der langjährigen Zusammenarbeit bekannt. Die Ansprechpartner, die technische Kompetenz und die kurzen Kommunikationswege hatten sich im Alltag bewährt. Für QSL war es deshalb naheliegend, auch beim SOC auf einen Partner zu setzen, der das Unternehmen und seine IT bereits kennt.
Vom Sammeln zum aktiven Security Monitoring
Vor Einführung des SOC wurden bei QSL bereits zahlreiche Logs erzeugt. Doch Daten allein erhöhen die Sicherheit noch nicht: Sie müssen ausgewertet und Zusammenhänge erkannt werden.
Heute werden die Informationen aktiv analysiert – unterstützt durch Technologie, definierte Prozesse und die Erfahrung der SOC-Analysten von net-select. Bei mehreren Millionen Datensätzen im Monat wäre eine kontinuierliche manuelle Prüfung durch die interne IT kaum realistisch.
Das SOC ergänzt damit die vorhandenen Sicherheitsmaßnahmen um die kontinuierliche Angriffserkennung und Bewertung auffälliger Aktivitäten.
Mehr als Angriffserkennung: Das eigene Netzwerk besser verstehen
Ein zusätzlicher Nutzen wurde erst im laufenden Betrieb deutlich: Das SOC schafft Transparenz. Durch die Analyse wurden Zusammenhänge, Prozesse und Auffälligkeiten sichtbar, die vorher im gewachsenen Netzwerk nicht immer offensichtlich waren. Dadurch konnten auch Abläufe optimiert und die eigene Infrastruktur besser verstanden werden.
Dieser Prozess ist nicht irgendwann abgeschlossen. QSL und net-select stimmen das SOC kontinuierlich auf die Umgebung ab. Im monatlichen Austausch entstehen immer wieder neue Erkenntnisse und Optimierungsmöglichkeiten.
Ein praktisches Beispiel zeigte bereits früh, dass die Prozesse funktionieren: Ein eingesetzter Schwachstellenscanner erzeugte Aktivitäten, die vom SOC erkannt wurden. Die definierte Meldekette griff und QSL wurde über die Auffälligkeit informiert – ein ungeplanter, aber hilfreicher Praxistest für die Angriffserkennung.
Direkter Austausch mit Security-Experten
Ein SOC ist kein Softwareprodukt, das einmal eingerichtet wird und anschließend unverändert läuft. Systeme, Bedrohungen und Unternehmensstrukturen verändern sich. Entsprechend müssen Regeln, Use Cases und Bewertungen kontinuierlich angepasst werden.
Dabei setzt net-select auf direkte Ansprechpartner statt anonymer Hotline-Strukturen. Für QSL ist gerade diese Zusammenarbeit ein wichtiger Bestandteil des Services:
Kurze Wege sind gerade dann relevant, wenn Entscheidungen innerhalb weniger Stunden getroffen werden müssen.
SOC für den Mittelstand: Security-Kompetenz nutzen, ohne ein eigenes SOC-Team aufzubauen
Für QSL ist das SOC inzwischen ein dauerhafter Bestandteil der Security-Strategie und wird gemeinsam mit net-select kontinuierlich weiterentwickelt.
Gerade für mittelständische Unternehmen liegt darin ein entscheidender Vorteil: Für die kontinuierliche Analyse großer Datenmengen braucht es spezialisierte Security-Experten, Prozesse und entsprechende Kapazitäten. QSL selbst sieht darin einen wesentlichen Grund, warum ein externes SOC für mittelständische Unternehmen sinnvoll sein kann.
Sie möchten wissen, ob ein SOC zu Ihrem Unternehmen passt?
Profitieren auch Sie von kontinuierlicher Angriffserkennung und der Erfahrung unserer Security-Experten. Gemeinsam schauen wir uns Ihre bestehende Umgebung an und klären, welche Leistungen für Ihr Unternehmen sinnvoll sind.


FAQ: Security Operations Center für den Mittelstand
Ein SOC überwacht sicherheitsrelevante Ereignisse kontinuierlich und hilft dabei, verdächtige Aktivitäten frühzeitig zu erkennen und fachlich zu bewerten. Besonders für Unternehmen, die kein eigenes Security-Team für die permanente Analyse großer Datenmengen vorhalten können, kann ein externes SOC interne Ressourcen und Know-how sinnvoll ergänzen.
Für viele Unternehmen ist eine funktionierende IT heute eine wesentliche Voraussetzung dafür, dass der Geschäftsbetrieb überhaupt aufrechterhalten werden kann. Produktion, Logistik, Kommunikation oder zentrale Geschäftsprozesse hängen von verfügbaren und funktionsfähigen IT-Systemen ab. Gleichzeitig nehmen Cyberangriffe und die Professionalität der Angreifer weiter zu.
Ein SOC hilft dabei, verdächtige Aktivitäten frühzeitig zu erkennen und zu bewerten, bevor daraus ein größerer Schaden entsteht. Der Schutz der eigenen IT sollte deshalb nicht nur eine Frage regulatorischer Vorgaben sein, sondern im ureigenen Interesse des Unternehmens liegen.
NIS2, DORA oder andere Anforderungen können zusätzliche Gründe für Security-Maßnahmen liefern. Entscheidend ist aber die Frage: Welche Folgen hätte ein erfolgreicher Cyberangriff oder ein längerer IT-Ausfall für das eigene Unternehmen?
Die Angriffserkennung steht im Mittelpunkt. Die kontinuierliche Analyse kann darüber hinaus zusätzliche Transparenz über die eigene Infrastruktur schaffen. Bei QSL wurden dadurch Zusammenhänge und Optimierungsmöglichkeiten sichtbar, die vorher nicht unmittelbar erkennbar waren.
Logs dokumentieren Ereignisse. Entscheidend ist jedoch, diese Daten kontinuierlich auszuwerten, Auffälligkeiten miteinander in Beziehung zu setzen und relevante Ereignisse fachlich zu bewerten. Genau diese Herausforderung bestand bei QSL vor Einführung des SOC.
Ja. Systeme, Datenflüsse, Risiken und normale Aktivitäten unterscheiden sich von Unternehmen zu Unternehmen. QSL hebt deshalb insbesondere die kontinuierliche Feinabstimmung von Regeln und Use Cases gemeinsam mit net-select hervor.
